

 Marcanos como fuente preferida
La falla fue registrada como CVE-2025-30401, y fue descubierta por un investigador independiente dentro del programa de Bug Bounty de Meta. No hay pruebas de estafa por su rápido hallazgo que permitió su corrección antes de que pudiera usarse de forma maliciosa. Para estar protegido, es necesario contar con la versión 2.2450.6 o una más reciente de la misma en Windows.
Alerta WhatsApp: vulnerabilidad permitía la ejecución de un código malicioso disfrazado de imágenes
ESET Latinoamérica advirtió sobre un fallo en la aplicación para Windows, que estaba siendo aprovechado por ciberdelincuentes.
Información General17 de abril de 2025
Circuló una nueva estafa que afectó a los usuarios de WhatsApp en computadoras. Desde Meta se lanzó una actualización de su aplicación para Windows con el objetivo de corregir la vulnerabilidad que habilitaba a cibercriminales la ejecución de un código malicioso oculto en mensajes que simulaban ser imágenes.
La situación pasó desapercibida por los usuarios porque descargaban y abrían el contenido en la aplicación sin preocuparse por qué podrían contener. Es importante conocer cómo funciona este ataque y aprender a evitarlo.

“La explotación de esta vulnerabilidad habilitaba a que ciberatacantes pudieran enviar archivos ejecutables camuflados como imágenes u otros archivos similares. Esto se logra modificando el tipo MIME, lo que altera cómo la aplicación interpreta y muestra el contenido. Así, el atacante podía enviar un mensaje a la víctima haciéndole creer que estaba recibiendo un archivo de imagen, un PDF o archivo similar. Pero al hacer clic, el archivo se ejecutaba como código malicioso que podría a la vez instalar malware como infostealers, spyware, entre otras amenazas.”, explicó Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica.
MIME (Multipurpose Internet Mail Extensions) permite a las aplicaciones identificar el tipo de contenido de un archivo. Por ejemplo: image/jpeg indica una imagen en formato JPG, o application/pdf indica un archivo PDF. Al manipular el tipo de MIME, el atacante lograba engañar tanto a la aplicación como al usuario.
ESET, compañía líder en detección proactiva de amenazas, advierte que al recibir un mensaje de un contacto no agendado, especialmente si dice ser de un banco o una entidad gubernamental y requiere una acción urgente, es mejor no responder ni hacer clic en enlaces. Se sugiere bloquear al remitente. Es importante recalcar, que las políticas de bancos y servicios al cliente prohíben solicitar claves o contraseñas.

Cuáles son los riesgos de este ataque en WhatsApp
Este tipo de ataque, conocido como “explotación de archivos adjuntos”, es una técnica común entre los ciberdelincuentes para distribuir información del usuario en WhatsApp. Ahora, los ciberdelincuentes podrían tener la capacidad de espiar la actividad del usuario, robar contraseñas, secuestrar cuentas o incluso tomar control total del equipo afectado.
En la práctica, esto implica que un archivo que parece ser una foto inofensiva podría, al abrirse, activar software diseñado para robar información personal, instalar virus o permitir acceso a la cuenta.
Aunque el ataque no se ejecuta automáticamente y requiere que el usuario abra el archivo, el riesgo sigue siendo alto porque muchos usuarios abren archivos de contactos sin desconfianza, lo que aumenta la efectividad de este tipo de ataques.
Cómo protegerse de este ataque en WhatsApp
- Mantener actualizados los dispositivos, sistemas operativos y aplicaciones.
- Contar con una solución antivirus instalada en los dispositivos y también mantenla actualizada.
- Ser cuidadosos con el manejo de archivos que lleguen al WhatsApp, ya que los cibercriminales buscan nuevas formas de engañar.
- Recordar que además de vulnerabilidades explotadas por cibercriminales, también los mensajes de phishing y otros engaños están a la orden del día. Hay que desconfiar de mensajes urgentes de personas o entidades. Siempre verificar con la fuente originaria.
- Nunca dar información personal o financiera a desconocidos y siempre tener en cuenta que nadie puede solicitar claves o códigos de validación.
Ámbito
Te puede interesar
Una provincia dictó la "Ley Compasión", que lleva a las aulas enseñanzas sobre cuidado y protección de los animales
Información General31 de octubre de 2026Se aprobó por unanimidad, una normativa que incorpora contenidos obligatorios sobre bienestar animal, tenencia responsable y prevención del maltrato en las escuelas públicas y privadas. Regirá desde Nivel Inicial hasta la carrera de formación docente, procurando promover el respeto por los animales en todas las etapas de la educación.
Un femicidio cada 30 horas y el peor octubre en cinco años: crece la alarma por la violencia de género
Información General31 de octubre de 2026El Observatorio Nacional de una fundación, contabilizó 239 víctimas fatales en lo que va de 2026 y 728 intentos de femicidio en todo el país. Además, advierte sobre el impacto de estos crímenes en las infancias, puesto que 179 niños, niñas y adolescentes perdieron a sus madres.
Eulalia Marzetti, la madre del director técnico de la selección argentina falleció este martes. Hacía varios años que estaba enferma
El Día de la Madre no nació en un shopping: una historia con una Diosa y el cuidado como regalo
Información General18 de octubre de 2026¿Por qué en Argentina celebramos el Día de la Madre el tercer domingo de octubre? Aristas de la historia de una diosa Rea, la tradición católica y nuevas formas de entender la maternidad.
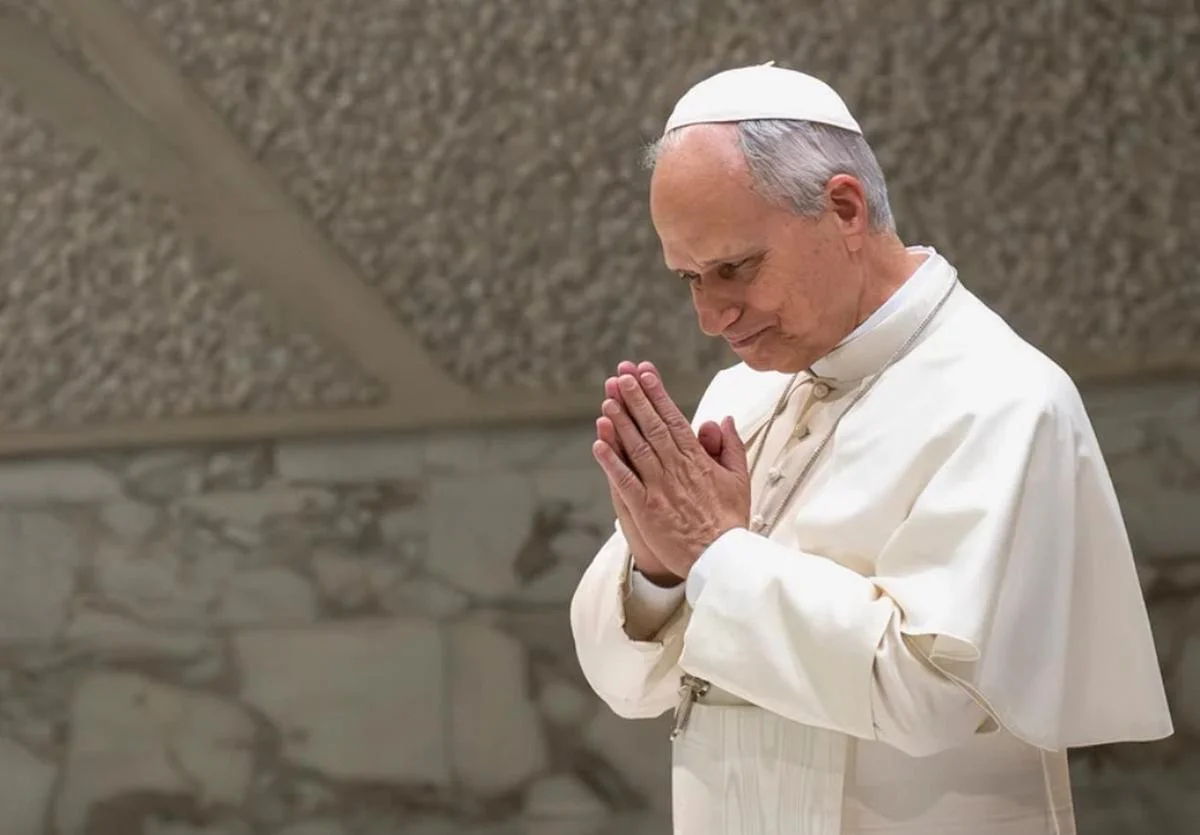
El papa León XIV recibió el alta a cuatro días de haber sido operado de un cáncer de pulmón
Información General17 de octubre de 2026Según detallaron desde la Santa Sede, la decisión se tomó luego de una evaluación médica que incluyó análisis de sangre y una radiografía de tórax realizados durante la mañana. Este domingo rezará el Ángelus.
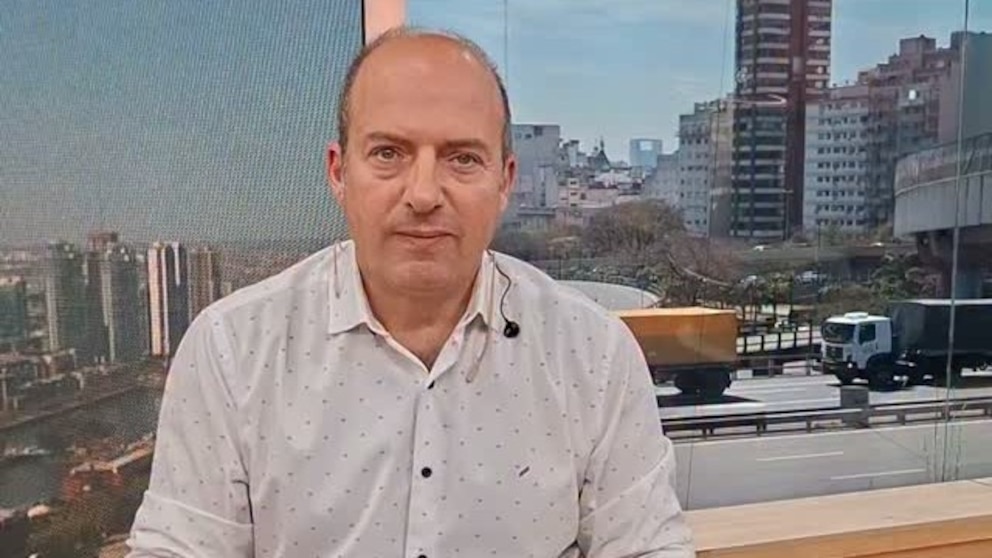
Murió Fernando Confessore: el reconocido meteorólogo tenía 58 años
Información General16 de octubre de 2026El pronosticador de TN y El Trece falleció en su domicilio luego de sufrir una descompensación repentina.
Más visto hoy en Estación Plus

ITU Crespo: Comienza la inscripción para el ciclo lectivo 2027
Estación Plus Crespo
Crespo01 de noviembre de 2026Desde el 2 de noviembre la Facultad de Ciencia y Tecnología abrirá el período de inscripción regular para cursar sus carreras de grado y pregrado en 2027. En el caso del ITU|FCYT Sede Crespo la propuesta académica es la Tecnicatura Universitaria en Granja y Producción Avícola.
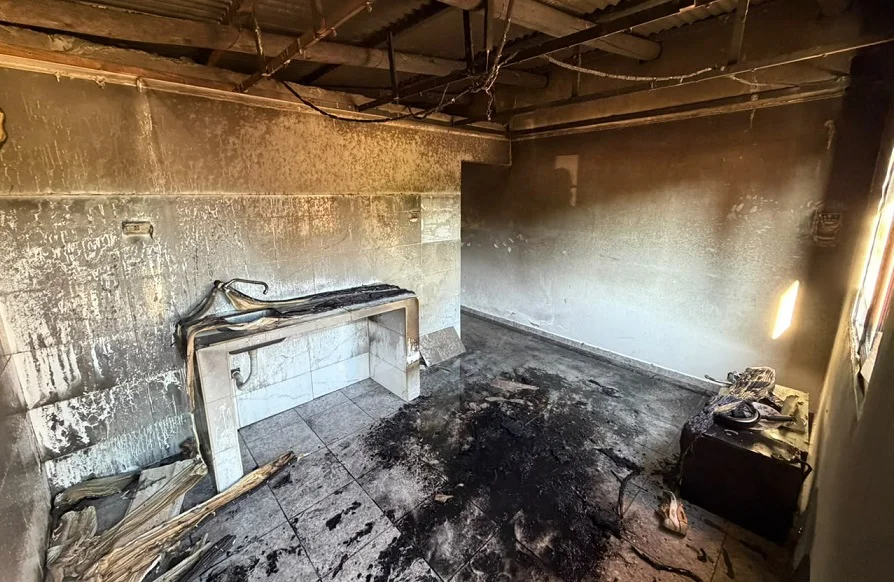
Más de media docena de bomberos sofocaron un incendio en un departamento
Estación Plus Crespo
Crespo31 de octubre de 2026El inmueble afectado se ubica en Barrio Azul. "Los daños se concentraron principalmente en el cielorraso", apuntaron.
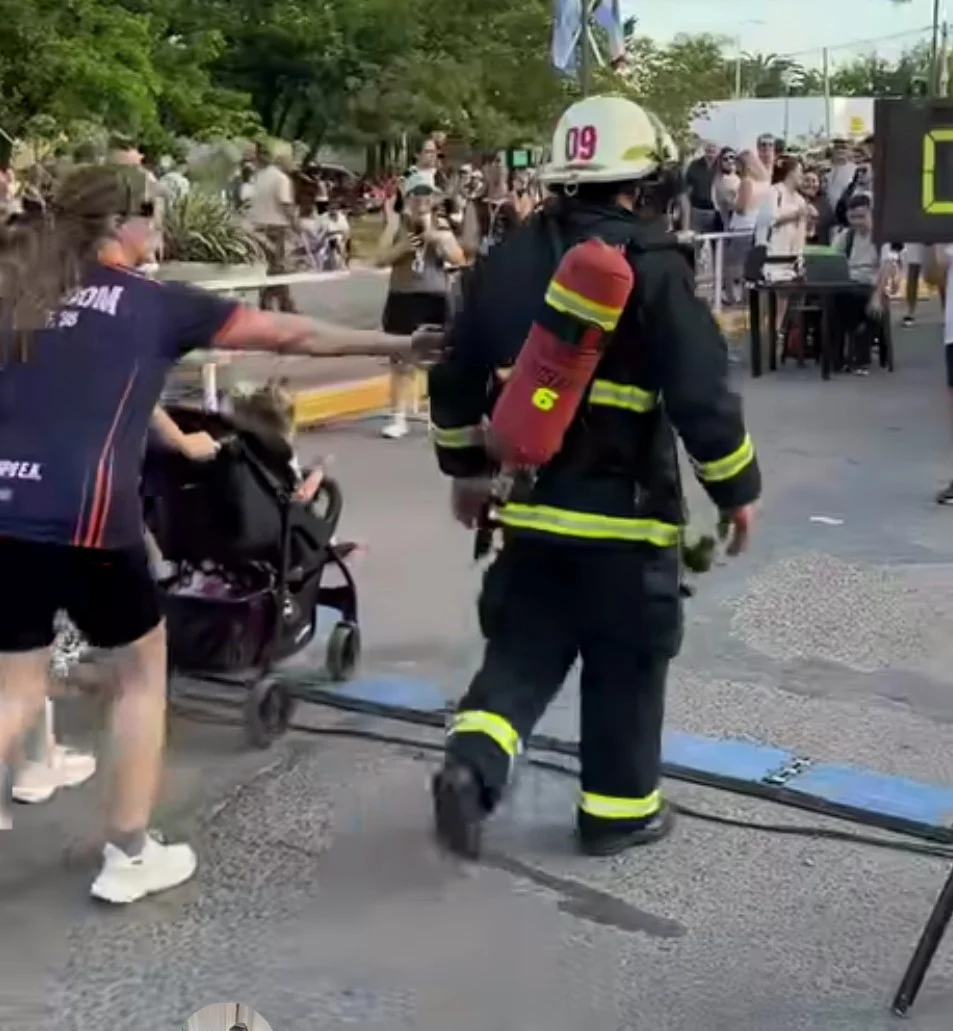
Desafío cumplido: Un bombero realizó los 5 Km de Maratón de la FNA con un equipo de 22 kilos encima
Estación Plus Crespo
Crespo31 de octubre de 2026La jornada agobiante y el peso extra no boicotearon el mensaje que se pretendió demostrar: "La vocación, el compromiso y la pasión por ser bombero, no tienen edad".
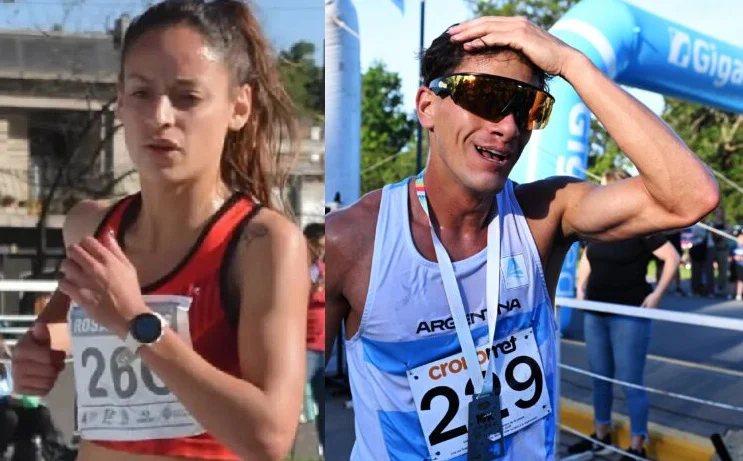
Carlos Johnson y Ximena Simeone ganaron la Maratón de la Avicultura
Estación Plus Crespo
Deportes01 de noviembre de 2026Una multitud se acercó al Acceso Presidente Raúl Ricardo Alfonsín, frente al predio ferial de la FNA, durante la tarde de este sábado 31 de octubre. Para correr en los 10 Kilómetros Competitivos y participar en los 5 Km Recreativos, Aeróbicos y Caminata Familiar